通信工程监理公司执法系统信息化工程的法律法规与保密要求及企业信息化工程设计
一、引言
随着通信工程监理行业执法监管日趋严格,监理公司承担的行政执法辅助、质量安全监督等职能逐步向信息化、数字化方向转型。建设执法系统信息化工程,既是提升监管效能的重要手段,也涉及大量敏感数据和业务流程。因此,在法律层面须严格遵守相关法律法规,在安全层面须落实保密管理要求。与此企业信息化工程的整体设计应统筹合规性、安全性与实用性,形成可持续发展的技术架构。
二、通信工程监理公司执法系统信息化工程的法律法规要求
(一)基本法律依据
- 《中华人民共和国网络安全法》:执法系统作为网络运营者,须履行网络安全等级保护义务,保障网络免受干扰、破坏或未经授权的访问,防止网络数据泄露或被窃取、篡改。系统上线前应完成网络安全等级保护定级和备案,原则上不低于第三级。
- 《中华人民共和国数据安全法》:监理执法过程中产生的检查记录、取证材料、企业信息等数据,须实行分类分级保护,建立数据全生命周期安全管理制度,明确数据处理者责任。
- 《中华人民共和国个人信息保护法》:如系统涉及从业人员个人信息,须遵循合法、正当、必要、诚信原则,限定处理目的和范围,取得必要同意,并保障个人在信息处理活动中的权利。
- 《中华人民共和国密码法》:涉及加密传输、身份认证、电子签章等功能的,应使用国家密码管理部门认可的商用密码产品和技术,确保密码应用合规。
(二)行业法规与行政规范
- 《通信工程建设监理规定》《通信建设工程质量监督管理规定》等,明确了监理单位在质量、安全、进度、投资控制方面的职责,执法系统设计须映射这些法定职责并保留可追溯的履职证据。
- 《行政执法机关移送涉嫌犯罪案件的规定》和行政执法“三项制度”(行政执法公示、执法全过程记录、重大执法决定法制审核)要求信息系统支持执法信息公示、全过程留痕和法制审核流程。
- 《关键信息基础设施安全保护条例》:若该系统被认定为关键信息基础设施或承载于关键信息基础设施之上,须履行专门保护义务,包括设置专门安全管理机构、开展年度检测评估、建立应急预案等。
(三)责任落实要求
- 建设单位(监理公司)对执法系统信息化工程负总体安全责任,应明确网络安全负责人和数据保护负责人。
- 承建单位、运维单位、安全服务单位通过合同和保密协议承担相应责任,公司应建立供应商安全准入和考核机制。
三、执法系统信息化工程的保密要求
(一)保密管理原则
- 最小知悉原则:仅授权人员可接触执法过程数据、案件线索、企业商业秘密及个人隐私信息。
- 分级分类原则:根据数据敏感程度划分公开、内部、秘密、机密等层级,并匹配相应防护策略。
- 全程管控原则:覆盖数据采集、传输、存储、使用、共享、归档和销毁全环节。
(二)技术保密措施
- 访问控制:实施统一身份认证,采用多因素认证;按角色和最小权限分配访问权限,进行动态授权和定期权限复核。
- 数据加密:传输层使用TLS等加密协议,存储层采用国密算法加密敏感字段和数据库文件,密钥由专人管理并与数据分离存储。
- 审计与溯源:对数据访问、导出、修改、删除等操作实行全日志记录,日志留存时间不少于6个月,并防止日志被篡改。
- 终端与介质管理:执法终端须安装防病毒和安全管控客户端,禁止使用未经批准的存储介质;移动办案设备应具备远程锁定和擦除能力。
- 隔离与边界防护:涉密或敏感执法数据与互联网逻辑隔离,部署防火墙、入侵检测、数据防泄漏(DLP)等系统,严格管控数据外发通道。
(三)管理保密措施
- 人员管理:涉密岗位人员须签订保密承诺书,离岗离职时执行脱密期管理;定期开展保密教育和警示培训。
- 制度与流程:制定保密管理制度、数据安全应急预案和泄密事件报告处置流程,并适时开展应急演练。
- 第三方管理:与开发、运维、云服务等第三方签署保密协议,明确数据不得留存、不得用于其他目的,服务结束后按约定销毁数据。
四、企业信息化工程的设计
(一)总体设计目标
企业信息化工程应以“合规为基、安全为要、业务为本、数据为脈”为原则,支撑监理公司执法监管、项目管理、办公协同和决策分析等核心业务,实现流程标准化、数据资产化和服务智能化。
(二)总体架构设计
- 业务架构:围绕合同管理、项目监理、质量安全检查、行政执法辅助、整改闭环、统计分析等核心业务域梳理流程和数据对象,形成标准化业务模型。
- 应用架构:采用模块化、服务化设计,包括统一门户、业务应用层(执法管理、项目管理、绩效考核、办公OA等)、应用支撑层(工作流、电子表单、消息通知、报表引擎)和共享服务层。
- 数据架构:建立企业级数据标准和主数据管理,统一数据模型和编码规范;根据数据分类分级建设数据资源目录,支撑内部分析与对外合规披露。
- 技术架构:遵循安全性、先进性、可扩展性和兼容性原则,可采用私有云或混合云部署;引入微服务和API网关实现系统解耦;构建统一的身份认证和日志审计中台。
- 安全架构:以网络安全等级保护为核心框架,实施安全物理环境、安全通信网络、安全区域边界、安全计算环境和安全管理中心“五个层面一个中心”的防护设计,并融合零信任理念。
(三)功能设计要点
- 执法管理功能:支持现场检查任务下发、执法记录登记、证据材料上传、法律文书生成、整改通知与复查闭环,并留存操作痕迹以满足合法性要求。
- 项目管理功能:涵盖监理合同、人员考勤、旁站记录、日志周报、质量评估与竣工验收等信息,做到关键环节可核查。
- 统计分析功能:为企业管理提供质量风险画像、隐患趋势分析、执法效能评估和绩效考核支持。
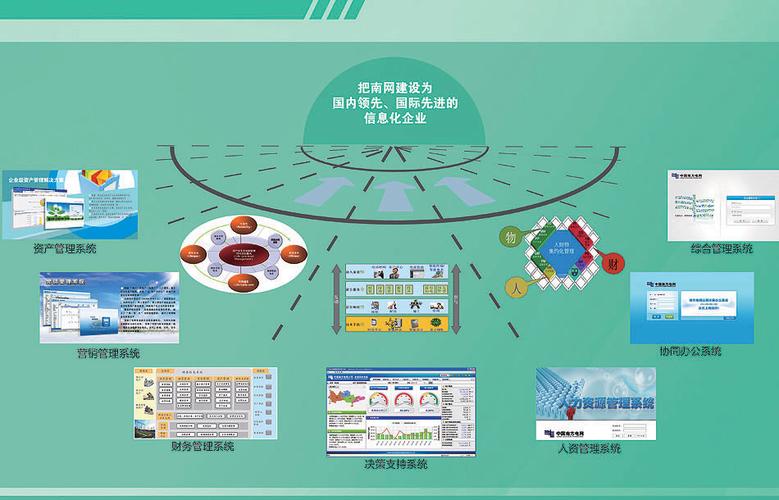
- 数据共享功能:内部与OA、财务和人资系统对接;外部按照主管部门要求,经审批后通过安全接口实现受控数据报送。
(四)实施与运维设计
- 建设实施:建议按照总体规划、分步实施、急用先行的路径推进,做好需求调研、方案评审、测评验收和培训移交等工作。
- 安全测评:上线前开展等级保护测评、密码应用安全性评估和渗透测试,并对关键功能进行合规性复核。
- 运维管理:建立变更管理、发布管理、备份恢复、监控预警和应急响应机制,定期开展安全风险评估与整改。
五、
通信工程监理公司执法系统信息化工程,是提升监管公信力和工作效率的重要抓手,但其法律法规监管属性和敏感数据处理特征决定了必须将合规与保密置于建设首位。企业应以网络安全法、数据安全法、个人信息保护法等法律为依据,落实等级保护、分类分级和最小受限要求,并在此基础上开展业务、应用、数据、技术和安全的一体化架构设计。唯有将法律制度要求、保密标准与企业自身业务特点有机融合,才能真正实现信息化工程的规范化、安全化和可持续发展。
如若转载,请注明出处:http://www.thinkspacehb.com/product/40.html
更新时间:2026-10-01 07:31:59